UNI/PdR 199:2026
⚠️ UNI/PdR 199:2026 – Sicurezza delle macchine e cybersecurity industriale: nuove linee di indirizzo per la protezione dall’alterazione dei sistemi informatici
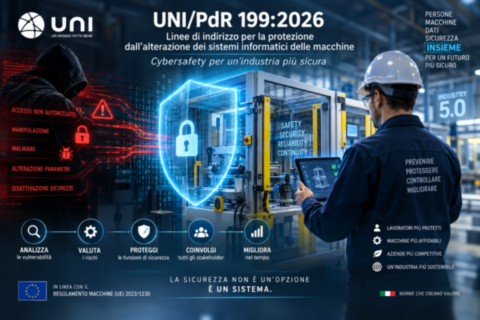
🛡️ Dal 1° ottobre 2026 una nuova prassi di riferimento UNI per integrare la sicurezza informatica nella valutazione dei rischi delle macchine industriali. Analisi delle vulnerabilità, protezione dei sistemi di comando, valutazione del rischio, misure di mitigazione e responsabilità di fabbricanti e utilizzatori.
Una vulnerabilità informatica può trasformarsi in un rischio per la salute e la sicurezza dei lavoratori. È questo il principio alla base della nuova UNI/PdR 199:2026, che affronta la protezione dei sistemi informatici delle macchine quando una loro alterazione, accidentale o intenzionale, potrebbe compromettere le funzioni di sicurezza.
la sicurezza informatica diventa parte integrante della sicurezza delle macchine
La UNI/PdR 199:2026, in vigore dal 1° ottobre 2026, contribuisce a definire un approccio metodologico alla protezione delle macchine contro le alterazioni dei sistemi informatici che possono compromettere la sicurezza delle persone.
Il documento affronta un problema concreto: una macchina può essere correttamente progettata sotto il profilo meccanico ed elettrico, ma presentare vulnerabilità informatiche capaci di compromettere le prestazioni delle funzioni di sicurezza.
La crescente diffusione di sistemi programmabili, reti industriali, teleassistenza e tecnologie connesse rende necessaria una valutazione che consideri anche tali condizioni.
I principali elementi di interesse introdotti dalla prassi sono rappresentati da:
- Integrazione tra cybersecurity e safety, con attenzione alle conseguenze per la sicurezza delle persone.
- Identificazione sistematica delle vulnerabilità dei sistemi informatici rilevanti per la sicurezza.
- Valutazione del rischio mediante scenari di minaccia, probabilità e impatto.
- Definizione di livelli di sicurezza correlati alle caratteristiche degli attacchi.
- Individuazione di misure tecniche e organizzative per ridurre i rischi.
- Protezione delle comunicazioni e degli accessi ai sistemi di controllo.
- Gestione delle modifiche software e della tracciabilità.
- Collaborazione tra fabbricanti, fornitori e utilizzatori.
- Attenzione all'intero ciclo di vita della macchina, dalla progettazione alla manutenzione.
- Collegamento con i requisiti del Regolamento Macchine (UE) 2023/1230.
Per le aziende che utilizzano macchine industriali interconnesse, la prassi costituisce un'opportunità per verificare se le misure di protezione informatica esistenti siano adeguate a preservare le funzioni di sicurezza.
Per i fabbricanti rappresenta invece un supporto tecnico utile nell'evoluzione dei criteri di progettazione e documentazione dei sistemi di comando.
📘 1. Pubblicata la UNI/PdR 199:2026: caratteristiche e finalità
Il 1° ottobre 2026 è entrata in vigore la prassi di riferimento:
UNI/PdR 199:2026 – Linee di indirizzo per la protezione dall’alterazione dei sistemi informatici delle macchine.
Il documento è stato elaborato nell'ambito del tavolo tecnico UNI dedicato alla cybersafety applicabile al settore delle macchine, con la partecipazione di FEDERMACCHINE e di esperti provenienti dal settore industriale, dalla normazione tecnica, dalla ricerca e dalla sicurezza.
La prassi appartiene al settore ICS 13.110, relativo alla sicurezza del macchinario.
È importante precisare che una prassi di riferimento UNI non è una norma nazionale UNI. Costituisce un documento tecnico elaborato sulla base di prassi condivise, finalizzato a mettere a disposizione degli operatori indirizzi metodologici e applicativi.
La UNI/PdR 199:2026 si propone di:
- Identificare le vulnerabilità dei sistemi informatici delle macchine che possono compromettere le funzioni di sicurezza.
- Individuare le minacce informatiche capaci di sfruttare tali vulnerabilità.
- Valutare i rischi di alterazione accidentale o intenzionale dei sistemi di controllo.
- Definire criteri per stimare probabilità e gravità delle conseguenze.
- Individuare misure di prevenzione e mitigazione coerenti con lo stato dell'arte.
- Favorire la collaborazione tra fabbricanti, fornitori di componenti e utilizzatori professionali.
- Promuovere la protezione delle funzioni di sicurezza durante l'intero ciclo di vita della macchina.
- Supportare l'applicazione dei requisiti di protezione dall'alterazione introdotti dal Regolamento Macchine (UE) 2023/1230.
Il documento non intende disciplinare ogni possibile problema di cybersecurity industriale.
Il suo campo di applicazione riguarda specificamente le minacce informatiche che possono determinare lesioni o danni alla salute delle persone attraverso la compromissione della sicurezza delle macchine.
Restano quindi estranei all'obiettivo specifico della prassi gli attacchi che producono esclusivamente perdita di dati, sottrazione di informazioni, danni economici o interruzioni produttive, quando tali eventi non comportano conseguenze sulla sicurezza del prodotto.
⚙️ 2. Il rapporto tra cybersecurity e sicurezza funzionale delle macchine
La UNI/PdR 199:2026 affronta un tema destinato ad assumere crescente importanza nella progettazione e gestione dei macchinari industriali: l'interazione tra security e safety.
I due concetti, pur essendo collegati, hanno finalità differenti.
Safety: sicurezza delle persone
La safety riguarda la prevenzione dei danni derivanti dal funzionamento delle macchine.
Comprende, tra gli altri aspetti:
- Protezione contro i movimenti pericolosi.
- Arresto di emergenza.
- Interblocchi dei ripari.
- Barriere fotoelettriche di sicurezza.
- Limitazione sicura della velocità.
- Controllo delle condizioni pericolose di temperatura e pressione.
- Funzioni di sicurezza implementate mediante PLC di sicurezza e altri sistemi programmabili.
Security: protezione contro le alterazioni informatiche
La security riguarda invece la protezione dei sistemi informatici e di controllo contro accessi non autorizzati, manipolazioni, attacchi e alterazioni.
Nel contesto delle macchine industriali, una compromissione informatica può incidere direttamente sulle prestazioni delle funzioni di sicurezza.
Si consideri, ad esempio, una macchina dotata di PLC di sicurezza.
Un intervento non autorizzato potrebbe alterare i parametri di funzionamento, modificare la logica di controllo o impedire l'attivazione di una funzione di arresto.
In tale situazione, un evento originariamente informatico potrebbe determinare un pericolo meccanico per l'operatore.
La prassi evidenzia quindi la necessità di integrare la cybersecurity nella valutazione della sicurezza funzionale.
L'obiettivo non è semplicemente impedire un attacco informatico, ma prevenire che l'attacco possa compromettere la capacità della macchina di operare in condizioni sicure.
Il principio è coerente con l'impostazione della UNI CEN ISO/TR 22100-4:2021 e della CEI CLC/IEC/TS 63074:2024, richiamate nel documento.
⚖️ 3. Il collegamento con il nuovo Regolamento Macchine (UE) 2023/1230
Uno degli aspetti più rilevanti della UNI/PdR 199:2026 è il collegamento con il Regolamento (UE) 2023/1230, destinato a sostituire il quadro della Direttiva Macchine 2006/42/CE.
Il nuovo regolamento, la cui applicazione generale è prevista dal 20 gennaio 2027, introduce specifici requisiti relativi alla protezione dall'alterazione dei sistemi informatici e alla sicurezza dei sistemi di comando.
La UNI/PdR 199:2026 costituisce un riferimento metodologico utile per affrontare tali requisiti, senza tuttavia sostituire il regolamento o attribuire automaticamente una presunzione di conformità.
🔹 Requisito essenziale 1.1.9 – Protezione dall'alterazione
L'allegato III del Regolamento (UE) 2023/1230 introduce il requisito essenziale relativo alla protezione dall'alterazione.
Il requisito riguarda la progettazione e costruzione delle macchine affinché il collegamento di dispositivi esterni o remoti non determini situazioni pericolose.
In particolare, richiede attenzione alla protezione dei componenti hardware e dei software rilevanti ai fini della sicurezza.
Gli aspetti principali comprendono:
- Protezione dei componenti hardware che permettono l'accesso a software critici per la sicurezza.
- Prevenzione delle alterazioni accidentali o intenzionali.
- Identificazione dei software e dei dati critici per il rispetto dei requisiti essenziali di sicurezza.
- Protezione dei software di sicurezza contro modifiche non autorizzate.
- Identificazione del software installato necessario al funzionamento sicuro della macchina.
- Disponibilità delle informazioni relative ai software installati in un formato facilmente accessibile.
- Raccolta di evidenze relative agli interventi e alle modifiche effettuate sui componenti e sui software rilevanti.
Questo approccio assume particolare importanza per PLC, controllori CNC, sistemi HMI e dispositivi programmabili con funzioni di sicurezza.
🔹 Requisito essenziale 1.2.1 – Sicurezza e affidabilità dei sistemi di comando
Il requisito 1.2.1 considera anche la capacità dei sistemi di comando di resistere, ove pertinente, a interferenze esterne intenzionali o accidentali che potrebbero determinare situazioni pericolose.
Un elemento di particolare rilievo è rappresentato dalla tracciabilità delle modifiche apportate ai software di sicurezza.
Il regolamento prevede la possibilità di registrare e conservare per cinque anni dopo il caricamento i dati relativi agli interventi e alle versioni del software di sicurezza caricate successivamente all'immissione sul mercato o alla messa in servizio.
La finalità prevista dalla disposizione è consentire la dimostrazione della conformità della macchina, in presenza di una richiesta motivata dell'autorità nazionale competente.
Questa previsione rende particolarmente importanti i sistemi di registrazione degli eventi, il controllo delle versioni software e la protezione dei registri contro modifiche non autorizzate.
È opportuno distinguere tale specifica prescrizione dagli altri obblighi di conservazione della documentazione tecnica previsti dalla normativa di prodotto.
Il rapporto con il Cyber Resilience Act
La prassi richiama anche il Regolamento (UE) 2024/2847, conosciuto come Cyber Resilience Act.
Tuttavia, il documento chiarisce espressamente che i requisiti del Cyber Resilience Act e del Cybersecurity Act non rientrano nel suo specifico ambito di trattazione.
La UNI/PdR 199:2026 si concentra infatti sulla relazione tra alterazione informatica e sicurezza delle macchine.
Gli obblighi di cybersecurity eventualmente applicabili in base ad altri regolamenti devono pertanto essere esaminati separatamente.
🔍 4. Identificazione delle vulnerabilità informatiche delle macchine
Il punto 5 della UNI/PdR 199:2026 affronta l'identificazione delle vulnerabilità che potrebbero essere sfruttate da minacce informatiche.
La valutazione deve concentrarsi sulle vulnerabilità capaci di compromettere l'integrità delle funzioni di sicurezza.
Non è quindi sufficiente individuare una porta di comunicazione accessibile o un dispositivo connesso alla rete.
Occorre stabilire se e in quale modo lo sfruttamento della vulnerabilità possa alterare il comportamento di una funzione di sicurezza della macchina.
Principali elementi da analizzare
Tra i componenti e le interfacce da considerare rientrano:
🔌 Porte e interfacce fisiche
- Porte USB.
- Connessioni Ethernet RJ45.
- Porte seriali RS232 e RS485.
- Supporti di memoria rimovibili.
- Interfacce di programmazione.
🖥️ Sistemi di controllo e supervisione
- PLC di processo.
- PLC di sicurezza.
- Pannelli operatore HMI.
- Controllori CNC.
- Sistemi SCADA.
- Dispositivi per la configurazione dei parametri di sicurezza.
📡 Connessioni wireless
- Wi-Fi.
- Bluetooth.
- Radiocomandi.
- Dispositivi wireless utilizzati per configurazione, comando e supervisione.
🌐 Connessioni e sistemi esterni
- Reti industriali.
- Reti informatiche aziendali.
- Sistemi di teleassistenza.
- Sistemi di monitoraggio remoto.
- Connessioni con piattaforme cloud.
- Collegamenti con altri macchinari.
La presenza di tali elementi non determina automaticamente un rischio non accettabile.
La valutazione deve considerare le effettive condizioni di utilizzo, le protezioni disponibili, la possibilità di sfruttamento della vulnerabilità e le conseguenze sulle funzioni di sicurezza.
Quali alterazioni possono compromettere la sicurezza?
La prassi individua diversi scenari significativi.
Tra questi:
- Disattivazione di una funzione di sicurezza.
- Modifica dei parametri che definiscono i limiti di funzionamento sicuro.
- Aumento dei tempi di risposta di una funzione di protezione.
- Impedimento del rilevamento dei segnali provenienti dai dispositivi di sicurezza.
- Alterazione delle uscite di sicurezza.
- Manipolazione dei dati memorizzati nei controllori.
- Impedimento dell'arresto in presenza di una richiesta proveniente da un dispositivo di protezione.
- Attivazione impropria di una funzione di muting.
Quest'ultimo caso è particolarmente significativo.
Una barriera fotoelettrica di sicurezza potrebbe essere temporaneamente esclusa mediante una funzione di muting attivata in condizioni non consentite.
Se l'alterazione permettesse l'accesso alla zona pericolosa durante il movimento degli organi della macchina, il problema informatico assumerebbe immediatamente rilevanza per la prevenzione degli infortuni.
La valutazione deve essere effettuata considerando le diverse fasi del ciclo di vita della macchina, comprese le condizioni di utilizzo, regolazione, manutenzione e intervento tecnico.
📊 5. La metodologia di valutazione del rischio prevista dalla UNI/PdR 199:2026
Il punto 6 propone un procedimento strutturato per valutare i rischi derivanti dall'alterazione dei sistemi informatici.
La metodologia si ispira ai principi della serie IEC 62443, con particolare riferimento alla CEI EN IEC 62443-3-2:2021.
Il processo comprende sei attività principali:
- Raccolta della documentazione e identificazione del prodotto.
- Analisi iniziale del prodotto e delle sue interazioni.
- Identificazione dei rischi.
- Stima dei fattori di rischio.
- Determinazione del rischio complessivo.
- Definizione delle misure di mitigazione.
Identificazione delle risorse
La prima attività consiste nell'individuazione delle risorse hardware, software e di comunicazione che possono influire sulla sicurezza.
Devono essere considerati, ove pertinenti:
- Componenti hardware e software.
- Dispositivi di rete.
- Applicazioni informatiche.
- Schemi elettrici.
- Schemi e topologie di rete.
- Informazioni e dati utilizzati dal sistema di controllo.
- Dispositivi programmabili.
- Collegamenti con sistemi esterni.
- Personale coinvolto nella gestione e nella manutenzione.
- Competenze necessarie per l'utilizzo sicuro del sistema.
Una parte importante dell'analisi riguarda la definizione del perimetro di sicurezza, ossia l'identificazione delle risorse comprese nel sistema da proteggere e delle relative interazioni con l'ambiente esterno.
Suddivisione in zone e condotti
La prassi richiama il modello delle Zone and Conduits, sviluppato nell'ambito della serie IEC 62443.
Le zone raggruppano risorse fisiche o logiche caratterizzate da requisiti di sicurezza comuni.
I condotti rappresentano i canali di comunicazione attraverso i quali le zone possono scambiare informazioni.
Questo approccio consente di valutare:
- Quali dispositivi comunicano tra loro.
- Quali sistemi possono accedere alle risorse critiche.
- Quali collegamenti devono essere protetti.
- Quali comunicazioni possono essere limitate.
- Quali zone necessitano di separazione rispetto alle altre reti.
L'obiettivo è ridurre la possibilità che un evento informatico si propaghi fino a compromettere le funzioni di sicurezza della macchina.
Il Threat Model
La valutazione comprende la costruzione di un modello delle minacce, denominato Threat Model.
Il modello deve considerare:
- Vulnerabilità presenti.
- Minacce potenzialmente applicabili.
- Soggetti o processi che potrebbero determinare l'evento.
- Risorse interessate.
- Modalità di sfruttamento delle vulnerabilità.
- Conseguenze sulle funzioni di sicurezza.
- Possibili danni alle persone.
In questo modo il rischio viene associato a uno scenario concreto e non a una generica possibilità di attacco informatico.
📐 6. Calcolo del rischio: probabilità e impatto
Per la stima del rischio, la UNI/PdR 199:2026 propone la relazione:
R = P × I
Dove:
- R rappresenta il livello di rischio.
- P rappresenta la probabilità di accadimento dell'evento.
- I rappresenta l'impatto dell'evento sulla sicurezza.
Il documento propone, a titolo di esempio, scale a quattro livelli.
Scala della probabilità
La probabilità può essere classificata come:
- 1 – Raro: evento considerato estremamente improbabile.
- 2 – Improbabile: evento possibile, ma con probabilità limitata.
- 3 – Possibile: evento che può ragionevolmente verificarsi.
- 4 – Probabile: evento per il quale si ritiene elevata la possibilità di accadimento.
Nel modello esemplificativo sono associate anche indicazioni temporali, rispettivamente superiori a dieci anni, tra cinque e dieci anni, tra uno e cinque anni e con frequenza superiore a una volta all'anno.
Questi intervalli costituiscono criteri esemplificativi di classificazione e non devono essere interpretati come frequenze statistiche universalmente valide per gli attacchi informatici.
Scala dell'impatto
L'impatto viene valutato considerando le possibili conseguenze sulla salute e sicurezza.
La classificazione proposta è:
- 1 – Trascurabile: assenza di conseguenze per l'operatore.
- 2 – Minore: conseguenze di lieve entità.
- 3 – Moderato: conseguenze rilevanti per la salute.
- 4 – Grave: possibilità di lesioni gravi.
Determinazione del livello di rischio
La combinazione dei due fattori produce un indice compreso tra 1 e 16.
La prassi presenta un esempio di classificazione:
- Rischio basso: valori da 1 a 3.
- Rischio medio: valori da 4 a 9.
- Rischio alto: valori da 10 a 16.
A queste fasce vengono associati, nel modello proposto, i livelli SL_1s, SL_2s e SL_3s.
È fondamentale evidenziare che le scale e la matrice rappresentano esempi metodologici riportati dalla prassi, non un criterio numerico universalmente obbligatorio per tutte le macchine.
Inoltre, il documento prevede che la probabilità venga valutata inizialmente senza considerare le contromisure e successivamente tenendo conto delle misure di protezione adottate, per determinare il rischio residuo.
Precisazione tecnica: nel punto 8 della prassi è presente un'incongruenza nell'esempio numerico: il rischio residuo pari a 4 viene descritto come basso, mentre secondo il prospetto 3 dello stesso documento il valore 4 appartiene alla fascia media. L'esempio deve pertanto essere utilizzato tenendo presente questa difformità interna.
🛡️ 7. I livelli di sicurezza SL_1s, SL_2s e SL_3s
La UNI/PdR 199:2026 definisce tre livelli di sicurezza riferiti alla mitigazione dei rischi informatici che possono incidere sulla sicurezza delle macchine.
🔹 SL_1s – Protezione contro alterazioni accidentali
Il primo livello riguarda gli eventi informatici accidentali.
Rientrano in questa categoria, ad esempio:
- Inserimento involontario di parametri errati.
- Collegamento di supporti contenenti malware.
- Errori nell'utilizzo delle interfacce.
- Operazioni inconsapevoli che compromettono sistemi rilevanti per la sicurezza.
🔹 SL_2s – Protezione contro attacchi intenzionali semplici
Il secondo livello considera attacchi intenzionali effettuati con mezzi relativamente semplici.
Le minacce sono caratterizzate da:
- Risorse limitate.
- Competenze generiche.
- Bassa motivazione.
- Strumenti di attacco non particolarmente sofisticati.
🔹 SL_3s – Protezione contro attacchi intenzionali sofisticati
Il terzo livello considera attacchi condotti mediante strumenti più sofisticati e con maggiori capacità tecniche.
Le caratteristiche comprendono:
- Risorse moderate.
- Conoscenze specifiche degli IACS.
- Motivazione moderata.
- Possibilità di sfruttare vulnerabilità più complesse.
È importante non confondere automaticamente questi livelli, contrassegnati nella prassi con il suffisso s, con i livelli di sicurezza definiti dalla serie IEC 62443.
L'Appendice C precisa inoltre che, per i contesti aziendali usuali, il livello SL_2s viene considerato generalmente il massimo livello necessario nell'ambito specifico trattato, mentre possono presentarsi esigenze particolari in settori quali quello militare, aerospaziale, nucleare e delle infrastrutture critiche.
La scelta del livello deve comunque derivare dall'analisi del contesto, delle minacce e delle conseguenze sulla sicurezza.
🔐 8. Le otto categorie di misure di mitigazione
Il punto 7 della prassi rappresenta una delle sezioni di maggiore interesse applicativo.
Vengono individuate otto famiglie di misure, identificate da specifici codici.
L'applicazione delle misure deve essere coerente con i risultati della valutazione del rischio e con le caratteristiche della macchina.
🌐 MP1 – Protezione delle comunicazioni
Le connessioni locali e remote possono costituire punti di accesso ai sistemi di controllo.
Le misure considerate comprendono:
- Limitazione temporale delle connessioni alle reti esterne.
- Utilizzo di collegamenti in sola lettura quando possibile.
- Impiego di comunicazioni crittografate.
- Monitoraggio delle connessioni.
- Controllo degli accessi wireless.
- Limitazione delle connessioni contemporanee.
- Terminazione automatica delle sessioni dopo un determinato periodo.
Particolare attenzione deve essere dedicata agli accessi utilizzati per teleassistenza e manutenzione da remoto.
🔑 MP2 – Autenticazione e controllo degli accessi
Le misure riguardano la gestione delle identità e dei privilegi.
Tra le soluzioni previste:
- Password adeguatamente protette.
- Autenticazione multifattore.
- Badge e dispositivi di identificazione.
- Controllo dei tentativi di autenticazione falliti.
- Restrizioni per gli accessi provenienti da reti non affidabili.
- Dispositivi fisici di autorizzazione.
- Limitazione dei privilegi degli utenti.
Assume particolare importanza il principio del minimo privilegio, in base al quale ciascun utente deve poter accedere soltanto alle funzioni necessarie per svolgere le proprie attività.
Un operatore addetto alla produzione, ad esempio, non dovrebbe disporre automaticamente delle autorizzazioni necessarie per modificare il programma di sicurezza del PLC.
🔒 MP3 – Protezione fisica delle connessioni
Questa categoria riguarda la protezione degli accessi materiali ai sistemi informatici.
Le misure comprendono:
- Protezione delle porte di comunicazione.
- Utilizzo di involucri accessibili mediante chiavi.
- Disabilitazione delle porte non utilizzate.
- Limitazione dell'accesso alle interfacce di programmazione.
Tali misure risultano particolarmente importanti nelle macchine dotate di porte USB o connessioni Ethernet accessibili.
🧱 MP4 – Protezione hardware
La protezione hardware comprende:
- Utilizzo di firewall.
- Esecuzione di test funzionali dei sistemi di sicurezza.
- Separazione delle reti destinate a differenti funzioni.
- Distinzione tra collegamenti interni e accessi esterni.
La segmentazione delle reti può contribuire a impedire che un problema informatico presente nei sistemi aziendali comprometta i sistemi di controllo della macchina.
💻 MP5 – Protezione software
Questa categoria comprende:
- Verifica delle funzionalità dei sistemi di sicurezza.
- Aggiornamento dei software di protezione.
- Aggiornamento controllato di software e firmware.
- Limitazione dell'esecuzione di codice non autorizzato.
- Registrazione degli eventi informatici rilevanti.
- Autenticazione dei dispositivi e dei software.
L'aggiornamento del software rappresenta un'attività particolarmente delicata.
Un aggiornamento non adeguatamente verificato potrebbe modificare il comportamento della macchina o interferire con le funzioni di sicurezza.
Per questo motivo è necessario adottare procedure che prevedano valutazioni preliminari, autorizzazioni, verifiche di compatibilità e controlli funzionali successivi all'intervento.
🏭 MP6 – Architettura dei sistemi industriali IACS
La progettazione dell'architettura informatica può contribuire direttamente alla riduzione dei rischi.
Le misure comprendono:
- Riduzione della complessità dei sistemi.
- Separazione delle reti.
- Suddivisione in zone.
- Protezione dei collegamenti tra zone.
- Separazione delle applicazioni critiche.
- Mantenimento dell'autonomia delle funzioni essenziali di sicurezza.
- Gestione delle risorse con priorità alle funzionalità rilevanti per la sicurezza.
Un principio particolarmente importante è impedire che la compromissione di una zona informatica si propaghi indiscriminatamente alle altre.
🚨 MP7 – Reazione agli attacchi informatici
Questa categoria riguarda la capacità della macchina di reagire a condizioni anomale.
Sono considerate misure quali:
- Validazione dei dati in ingresso.
- Controllo dei limiti ammessi per i parametri di sicurezza.
- Passaggio a uno stato sicuro in presenza di anomalie rilevanti.
- Possibilità di assumere il controllo locale.
- Arresto dei movimenti pericolosi.
- Controllo dei carichi di rete.
La sicurezza informatica deve quindi essere considerata anche nella progettazione delle risposte del sistema agli eventi anomali.
Un sistema compromesso deve poter essere portato, ove necessario, in una condizione sicura, senza dipendere esclusivamente dalla disponibilità del collegamento remoto.
🔎 MP8 – Altre misure di protezione
L'ultima categoria comprende:
- Sistemi diagnostici.
- Controllo dei servizi di comunicazione condivisi.
- Restrizione delle comunicazioni con dispositivi non affidabili.
- Sistemi di controllo capaci di limitare in modo sicuro i parametri di funzionamento.
Tra gli esempi applicativi rientra la limitazione sicura di velocità o temperatura mediante sistemi di controllo correlati alla sicurezza.
Questa impostazione evidenzia il collegamento tra cybersecurity e sicurezza funzionale secondo le norme UNI EN ISO 13849-1 e CEI EN IEC 62061.
🏗️ 9. Responsabilità di fabbricanti, fornitori e utilizzatori
La UNI/PdR 199:2026 evidenzia che la protezione delle macchine dalle alterazioni informatiche richiede la collaborazione di più soggetti.
Nessuna delle parti coinvolte dispone autonomamente di tutte le informazioni e delle capacità necessarie per gestire ogni possibile minaccia durante l'intero ciclo di vita del prodotto.
Responsabilità del fabbricante
Il fabbricante assume un ruolo centrale nella progettazione delle misure di protezione.
Nell'ambito dell'approccio descritto dalla prassi, deve occuparsi di:
- Individuare le vulnerabilità del prodotto.
- Analizzare le possibili conseguenze sulle funzioni di sicurezza.
- Selezionare componenti adeguati.
- Progettare le misure di protezione hardware e software.
- Definire le condizioni previste per il funzionamento sicuro.
- Documentare le misure adottate.
- Fornire indicazioni per l'installazione, l'utilizzo e la manutenzione.
- Comunicare i rischi residui e le modalità per gestirli.
Responsabilità dei fornitori di componenti
I fornitori contribuiscono alla sicurezza attraverso la disponibilità di componenti dotati di adeguate misure di protezione.
La loro collaborazione è particolarmente importante per:
- PLC e controllori programmabili.
- Dispositivi di rete.
- Sistemi di supervisione.
- Moduli di comunicazione.
- Firmware.
- Software di controllo.
Le informazioni relative alle vulnerabilità e agli aggiornamenti possono risultare essenziali per mantenere un livello di protezione adeguato.
Responsabilità dell'utilizzatore professionale
L'utilizzatore professionale deve attuare le misure di sicurezza pertinenti al contesto di impiego della macchina.
Tra le attività operative rientrano:
- Gestione degli accessi.
- Protezione delle reti industriali.
- Controllo degli interventi di manutenzione.
- Gestione delle credenziali.
- Applicazione delle procedure di aggiornamento.
- Controllo dei dispositivi esterni.
- Formazione e informazione del personale.
- Gestione delle anomalie.
- Aggiornamento delle misure di protezione rispetto all'evoluzione delle minacce.
È particolarmente importante la definizione contrattuale delle responsabilità tra fabbricante e utilizzatore, soprattutto quando la protezione dipende anche dalle caratteristiche delle reti aziendali nelle quali la macchina viene installata.
👷 10. Le conseguenze per i datori di lavoro e per la sicurezza nei luoghi di lavoro
La pubblicazione della UNI/PdR 199:2026 presenta rilevanza anche per i datori di lavoro che utilizzano macchine industriali interconnesse.
Il collegamento con il D.Lgs. 81/2008 riguarda principalmente gli obblighi di valutazione e gestione dei rischi, la conformità delle attrezzature e il loro mantenimento in condizioni di sicurezza.
Articolo 70 – Requisiti di sicurezza delle attrezzature
Il datore di lavoro deve considerare la conformità delle attrezzature alle disposizioni legislative e regolamentari applicabili.
Quando la sicurezza della macchina dipende da sistemi di controllo programmabili, anche le condizioni di protezione contro alterazioni informatiche possono assumere rilevanza per il mantenimento delle condizioni di sicurezza previste.
Articolo 71 – Obblighi del datore di lavoro
L'articolo 71 stabilisce obblighi relativi alla scelta, all'utilizzo, alla manutenzione e al controllo delle attrezzature.
In questo contesto assumono particolare rilievo:
- Corretta installazione.
- Utilizzo secondo le istruzioni.
- Mantenimento delle condizioni di sicurezza.
- Manutenzione appropriata.
- Controlli previsti.
- Gestione degli interventi che possono incidere sulla sicurezza.
Le modifiche a software, firmware o parametri di sicurezza dovrebbero quindi essere gestite mediante procedure controllate.
Articoli 17 e 28 – Valutazione dei rischi
Il datore di lavoro è tenuto a valutare i rischi per la salute e sicurezza dei lavoratori.
La prassi non introduce autonomamente un nuovo documento obbligatorio denominato DVR cybersecurity macchine.
Tuttavia, quando una vulnerabilità informatica può concretamente compromettere una funzione di sicurezza, tale circostanza costituisce un elemento che deve essere considerato nella valutazione e gestione dei rischi lavorativi, secondo le pertinenti disposizioni del D.Lgs. 81/2008.
Articolo 73 – Informazione, formazione e addestramento
La corretta gestione delle macchine richiede personale adeguatamente informato e formato.
Nel caso di sistemi programmabili e interconnessi, le procedure aziendali dovrebbero comprendere indicazioni relative a:
- Utilizzo delle credenziali.
- Divieto di modifiche non autorizzate.
- Collegamento di dispositivi esterni.
- Gestione delle anomalie informatiche.
- Richiesta di assistenza.
- Procedure di segnalazione degli eventi.
- Ripristino delle condizioni di sicurezza.
La cybersecurity industriale deve quindi essere affrontata attraverso il coordinamento tra responsabili della sicurezza sul lavoro, manutenzione, automazione industriale e gestione informatica.
🛠️ 11. Manutenzione, teleassistenza e modifiche software: le attività più delicate
La manutenzione costituisce una delle fasi nelle quali possono verificarsi alterazioni dei sistemi informatici delle macchine.
Un intervento tecnico può richiedere:
- Accesso ai PLC.
- Collegamento di computer portatili.
- Installazione di aggiornamenti.
- Modifica di parametri.
- Sostituzione di componenti.
- Caricamento di programmi.
- Connessione a reti esterne.
- Accesso da remoto da parte del costruttore.
Tali operazioni devono essere gestite considerando le possibili conseguenze sulle funzioni di sicurezza.
Procedure consigliate per gli interventi
Una procedura aziendale coerente con i principi della UNI/PdR 199:2026 dovrebbe prevedere:
Prima dell'intervento
- Identificazione del personale autorizzato.
- Verifica delle attività da eseguire.
- Identificazione dei componenti interessati.
- Valutazione delle possibili interferenze con le funzioni di sicurezza.
- Verifica delle condizioni di accesso.
- Disponibilità di copie controllate dei programmi e delle configurazioni, quando pertinenti.
Durante l'intervento
- Controllo degli accessi.
- Utilizzo di dispositivi autorizzati.
- Tracciamento delle modifiche.
- Rispetto delle procedure di sicurezza della macchina.
- Protezione contro interventi simultanei non coordinati.
Dopo l'intervento
- Verifica della configurazione.
- Controllo delle versioni software.
- Esecuzione delle verifiche funzionali necessarie.
- Registrazione delle modifiche.
- Ripristino delle condizioni operative autorizzate.
- Chiusura delle connessioni temporanee.
È opportuno precisare che tali passaggi costituiscono una proposta operativa di applicazione dei principi della prassi e non una trascrizione di una procedura obbligatoria contenuta nel documento UNI.
🗂️ 12. Inventario delle risorse e documentazione tecnica
Un aspetto di particolare interesse è rappresentato dall'Appendice F, dedicata all'inventario delle risorse.
La disponibilità di informazioni aggiornate costituisce una condizione importante per identificare le vulnerabilità e gestire correttamente le modifiche.
L'inventario dovrebbe comprendere le risorse hardware e software rilevanti per la sicurezza.
Inventario hardware
Per ciascun dispositivo possono essere registrati:
- Denominazione.
- Identificativo univoco.
- Tipologia.
- Funzione svolta.
- Produttore e modello.
- Numero di serie.
- Posizione fisica.
- Interfacce di comunicazione.
- Indirizzi di rete.
- Versioni del sistema operativo e del firmware.
- Responsabile della risorsa.
Inventario software
Le informazioni possono comprendere:
- Denominazione del software.
- Tipologia.
- Funzione.
- Dispositivo sul quale è installato.
- Produttore.
- Versione.
- Responsabile.
- Informazioni sulle licenze.
- Stato degli aggiornamenti.
- Patch installate.
L'inventario non deve essere considerato un semplice elenco informatico.
Costituisce uno strumento di supporto alla valutazione del rischio e alla tracciabilità degli interventi che possono influire sulla sicurezza delle macchine.
📋 13. Le sei appendici della UNI/PdR 199:2026
Il documento contiene sei appendici informative che approfondiscono gli aspetti normativi e applicativi.
Appendice A – Regolamento Macchine e cybersecurity
Esamina i collegamenti con il Regolamento (UE) 2023/1230, concentrandosi sui requisiti essenziali relativi alla protezione dall'alterazione e alla sicurezza dei sistemi di comando.
Sono inoltre richiamati il Cyber Resilience Act e alcune disposizioni del D.Lgs. 81/2008.
Appendice B – Identificazione delle vulnerabilità
Propone un modello di matrice per documentare:
- Funzione di sicurezza.
- Fase del ciclo di vita.
- Dispositivi coinvolti.
- Vulnerabilità.
- Minacce applicabili.
- Possibili conseguenze.
- Alterazione della funzione di sicurezza.
Appendice C – Misure di mitigazione e livelli di sicurezza
Contiene un'articolata correlazione tra:
- Misure di protezione.
- Livelli SL_1s, SL_2s e SL_3s.
- Fabbricanti e fornitori.
- Utilizzatori professionali.
- Riferimenti della serie IEC 62443.
Questa appendice risulta particolarmente utile per individuare le misure tecniche pertinenti ai diversi scenari.
Appendice D – Esempi di pericoli informatici
Distingue tre gruppi principali:
Pericoli interni alla macchina, quali vulnerabilità di PLC, HMI, firmware, porte USB e protocolli industriali.
Pericoli interni all'organizzazione, quali errori umani, account con privilegi eccessivi, configurazioni di rete non adeguate e interconnessioni tra macchinari.
Pericoli esterni, quali teleassistenza, connessioni con fornitori, servizi cloud e accessi provenienti da reti esterne.
Appendice E – Protezione del software e tracciabilità
Propone esempi di soluzioni tecniche per proteggere i software dei PLC e CNC.
Tra gli aspetti considerati:
- Password di protezione.
- Identificazione delle versioni software.
- Utilizzo di codici di controllo dell'integrità.
- Verifica delle modifiche.
- Registrazione degli interventi.
- Conservazione delle informazioni relative alle versioni software.
Appendice F – Inventario delle risorse
Fornisce un modello informativo per la catalogazione delle risorse hardware, software e virtualizzate.
Le appendici hanno carattere informativo e devono essere utilizzate come supporto all'applicazione della metodologia, tenendo conto delle condizioni effettive della macchina e del contesto operativo.
🧪 14. Esempio applicativo: alterazione di un PLC mediante dispositivo USB
Per comprendere le implicazioni della nuova prassi, si consideri una macchina industriale dotata di PLC programmabile e interfaccia USB.
Il sistema di controllo gestisce alcune funzioni operative e interagisce con dispositivi rilevanti per la sicurezza.
Scenario di rischio
Un tecnico collega un dispositivo USB contenente software malevolo.
In presenza di vulnerabilità sfruttabili, il codice potrebbe determinare un'alterazione del sistema di controllo.
Si ipotizzi che l'alterazione possa compromettere una funzione di sicurezza, impedendo l'arresto della macchina quando richiesto.
La valutazione preliminare considera:
Probabilità = 4 – Probabile
Impatto = 4 – Grave
Il livello di rischio iniziale risulta:
R = 4 × 4 = 16
Il risultato appartiene alla fascia alta del modello esemplificativo.
Individuazione delle misure di mitigazione
Le possibili contromisure comprendono:
- Limitazione dell'accesso fisico alle porte USB.
- Disabilitazione delle interfacce non necessarie.
- Restrizione dell'esecuzione di codice non autorizzato.
- Controllo dei dispositivi utilizzati per la manutenzione.
- Gestione dei privilegi di accesso.
- Verifica dell'integrità dei programmi.
- Procedure per il controllo delle modifiche.
Rivalutazione del rischio
Dopo l'applicazione delle misure, si ipotizzi che la probabilità venga ridotta da 4 a 1.
L'impatto potenziale rimane pari a 4.
Il rischio residuo risulta:
R = 1 × 4 = 4
Secondo la classificazione del prospetto 3 della UNI/PdR 199:2026, questo valore rientra nella fascia media.
La situazione richiede quindi una valutazione motivata dell'accettabilità del rischio residuo e delle eventuali ulteriori misure necessarie.
Non è sufficiente considerare automaticamente accettabile il rischio soltanto perché il valore numerico si è ridotto.
La documentazione deve inoltre indicare le modalità di gestione del rischio residuo e le istruzioni da fornire all'utilizzatore.
📑 15. Come applicare operativamente la UNI/PdR 199:2026 in azienda
Per fabbricanti e utilizzatori di macchine industriali è possibile impostare un programma di adeguamento organizzativo e tecnico coerente con i principi della prassi.
Un percorso applicativo può essere articolato nelle seguenti attività.
Fase 1 – Censimento delle macchine
Individuare le attrezzature dotate di sistemi informatici e programmabili rilevanti per la sicurezza.
Prestare particolare attenzione ai macchinari:
- Interconnessi.
- Dotati di PLC di sicurezza.
- Gestiti mediante sistemi HMI.
- Collegati a sistemi SCADA.
- Accessibili da remoto.
- Integrati con sistemi informatici aziendali.
- Dotati di connessioni wireless.
Fase 2 – Analisi delle funzioni di sicurezza
Identificare le funzioni di sicurezza implementate e i relativi componenti.
Verificare quali funzioni potrebbero essere alterate attraverso vulnerabilità informatiche.
Fase 3 – Identificazione delle vulnerabilità
Analizzare:
- Porte di accesso.
- Connessioni.
- Credenziali.
- Software.
- Firmware.
- Configurazioni.
- Reti.
- Procedure di manutenzione.
- Collegamenti esterni.
Fase 4 – Valutazione del rischio
Per ogni scenario significativo, definire:
- Vulnerabilità.
- Minaccia.
- Funzione di sicurezza interessata.
- Possibile conseguenza.
- Probabilità.
- Impatto.
- Livello di rischio.
Fase 5 – Individuazione delle misure
Selezionare le misure tecniche e organizzative pertinenti.
La priorità deve essere attribuita all'eliminazione delle vulnerabilità quando tecnicamente possibile.
Successivamente devono essere considerate le misure di mitigazione e la gestione del rischio residuo.
Fase 6 – Verifica dell'efficacia
Verificare che le misure adottate siano effettivamente funzionanti e non compromettano le prestazioni delle funzioni di sicurezza.
Fase 7 – Documentazione e procedure
Predisporre o aggiornare, secondo le responsabilità dei soggetti coinvolti:
- Inventario delle risorse.
- Analisi delle vulnerabilità.
- Valutazione dei rischi.
- Registro delle misure di protezione.
- Procedure di accesso.
- Procedure di manutenzione.
- Registro delle modifiche software.
- Istruzioni operative.
- Procedure di gestione delle anomalie.
- Documentazione dei controlli effettuati.
Fase 8 – Riesame
Prevedere un riesame delle condizioni di protezione quando intervengono:
- Modifiche hardware.
- Modifiche software.
- Aggiornamenti dei sistemi.
- Nuove connessioni.
- Cambiamenti nell'architettura di rete.
- Nuove vulnerabilità conosciute.
- Incidenti o anomalie.
- Variazioni nelle modalità di utilizzo della macchina.
Tale programma costituisce una proposta organizzativa per tradurre in attività concrete gli indirizzi della prassi.
📚 16. Le principali norme tecniche correlate
La UNI/PdR 199:2026 richiama diversi documenti di riferimento per la sicurezza del macchinario e dei sistemi di automazione.
Tra i principali:
UNI EN ISO 12100:2010
Sicurezza del macchinario – Principi generali di progettazione, valutazione e riduzione del rischio.
UNI EN ISO 13849-1:2023
Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Principi generali per la progettazione.
CEI EN IEC 62061:2023
Sicurezza funzionale dei sistemi di comando e controllo relativi alla sicurezza.
UNI CEN ISO/TR 22100-4:2021
Guida per i fabbricanti di macchinari sulla considerazione degli aspetti relativi alla sicurezza informatica.
CEI EN IEC 62443-3-2:2021
Valutazione del rischio di sicurezza informatica nella progettazione dei sistemi di automazione e controllo industriale.
CEI EN IEC 62443-3-3:2020
Requisiti per la sicurezza informatica dei sistemi e relativi livelli di sicurezza.
CEI EN IEC 62443-4-2:2019
Requisiti tecnici di cybersecurity per i componenti dei sistemi di automazione industriale.
CEI CLC/IEC/TS 63074:2024
Aspetti di cybersecurity relativi alla sicurezza funzionale dei sistemi di controllo correlati alla sicurezza.
Questi riferimenti contribuiscono a costruire un approccio integrato nel quale valutazione dei rischi, progettazione delle funzioni di sicurezza e protezione dei sistemi informatici devono essere opportunamente coordinati.
La loro citazione non comporta automaticamente l'applicabilità integrale di ciascun documento a tutte le macchine.
🎯 17. Perché la UNI/PdR 199:2026 è importante per fabbricanti, RSPP e consulenti della sicurezza
La pubblicazione della nuova prassi rappresenta un significativo riferimento tecnico per affrontare un rischio che può essere sottovalutato nelle valutazioni tradizionali.
L'evoluzione dei macchinari industriali ha progressivamente ridotto la separazione tra sistemi informatici e dispositivi di comando.
In molte applicazioni moderne le funzioni di sicurezza dipendono da componenti programmabili, sistemi di comunicazione e architetture integrate.
Di conseguenza, un'alterazione informatica può determinare conseguenze paragonabili a quelle derivanti da un guasto di natura elettrica, elettronica o meccanica.
Per i fabbricanti
La prassi offre un supporto metodologico per integrare la protezione dall'alterazione nella progettazione delle macchine.
Risulta particolarmente rilevante in previsione dell'applicazione generale del Regolamento (UE) 2023/1230.
Per gli utilizzatori industriali
Fornisce indicazioni utili per gestire le condizioni di sicurezza delle macchine durante il loro utilizzo.
L'attenzione deve concentrarsi soprattutto su accessi, manutenzione, interconnessioni, modifiche software e protezione dei sistemi di controllo.
Per gli RSPP
La prassi costituisce un riferimento utile per identificare possibili interferenze tra vulnerabilità informatiche e rischi per i lavoratori.
L'RSPP può contribuire all'individuazione delle situazioni critiche e alla definizione delle misure organizzative di prevenzione, collaborando con il datore di lavoro e con le figure tecniche competenti.
Non deve tuttavia essere confuso il ruolo consultivo dell'RSPP con quello del fabbricante, del progettista dei sistemi di comando o degli specialisti di cybersecurity industriale.
Per i consulenti in materia di salute e sicurezza
La nuova prassi amplia gli elementi da considerare nell'analisi delle macchine interconnesse, favorendo la collaborazione tra competenze differenti.
Una valutazione efficace può richiedere il contributo congiunto di:
- Esperti di sicurezza del macchinario.
- Progettisti dell'automazione.
- Specialisti di sicurezza funzionale.
- Tecnici di manutenzione.
- Esperti di cybersecurity industriale.
- Responsabili dei sistemi informativi.
- Consulenti per la salute e sicurezza sul lavoro.
La complessità delle tecnologie coinvolte rende particolarmente importante la corretta individuazione delle competenze e delle responsabilità.
⚠️ 18. La UNI/PdR 199:2026 introduce nuovi obblighi di legge?
È necessario distinguere il valore tecnico della prassi dagli obblighi giuridici derivanti dalla legislazione.
La UNI/PdR 199:2026 non costituisce una disposizione legislativa e non introduce autonomamente nuovi obblighi sanzionabili.
La sua applicazione non deve quindi essere presentata come un adempimento universalmente obbligatorio per tutti i datori di lavoro.
Il documento fornisce linee di indirizzo per affrontare problematiche che possono assumere rilevanza rispetto a obblighi già esistenti o previsti dalla normativa di prodotto.
In particolare, occorre distinguere:
Direttiva Macchine 2006/42/CE
Costituisce il quadro legislativo applicabile alle macchine nel periodo transitorio precedente all'applicazione generale del nuovo Regolamento Macchine, fatte salve le specifiche disposizioni applicabili.
Regolamento (UE) 2023/1230
Introduce specifici requisiti essenziali relativi alla protezione dall'alterazione e alla sicurezza dei sistemi di comando, con applicazione generale dal 20 gennaio 2027.
D.Lgs. 81/2008
Stabilisce gli obblighi del datore di lavoro in materia di valutazione dei rischi, conformità, scelta, utilizzo, manutenzione e controllo delle attrezzature.
Regolamento (UE) 2024/2847 – Cyber Resilience Act
Disciplina, secondo il proprio campo di applicazione e le relative decorrenze, ulteriori requisiti di cybersecurity per prodotti con elementi digitali.
La UNI/PdR 199:2026 può pertanto costituire un utile riferimento tecnico nella definizione delle misure di prevenzione e protezione, ma la sua applicazione, da sola, non dimostra automaticamente la conformità a tutti i requisiti legislativi applicabili.
📖 Riferimento tecnico
UNI/PdR 199:2026
Linee di indirizzo per la protezione dall'alterazione dei sistemi informatici delle macchine.
- Ente: UNI – Ente Italiano di Normazione.
- Soggetto promotore: FEDERMACCHINE.
- Data di entrata in vigore: 1° ottobre 2026.
- Classificazione: ICS 13.110 – Sicurezza del macchinario.
- Tipologia: Prassi di riferimento.
- Struttura: 8 capitoli e 6 appendici informative.
- Documento ufficiale: Sito UNI – Ente Italiano di Normazione.
La prassi di riferimento è resa disponibile da UNI secondo le modalità di accesso previste dall'ente.
📖 DOWNLOAD RISORSE GRATUITE
Puoi scaricare gratuitamente le tabelle tecniche commentate e la procedura aziendale editabile in word completa di allegati.
l documento comprende 98 pagine, con procedura operativa, tabelle tecniche, illustrazione di copertina, infografiche, mappe mentali e decisionali, modulistica compilabile e tutte le appendici A–F del PDF UNI fornito.
Contenuti del documento
Procedura aziendale in 22 capitoli: Campo di applicazione, responsabilità, competenze, inventario delle risorse, zone e condotti, identificazione delle vulnerabilità, valutazione del rischio iniziale e residuo, scelta delle protezioni e gestione del ciclo di vita.Modificabilità e utilizzo
La procedura e gli allegati aziendali sono modificabili in Word. Le appendici UNI sono invece incorporate come facsimili integrali delle pagine originali, non come testo riscritto. L’indice contiene collegamenti interni alle sezioni, ai moduli e alle appendici.
Sono presenti campi per dati aziendali, incarichi, revisioni, evidenze, firme e approvazioni. Il documento distingue i contenuti della fonte UNI dalle regole organizzative proposte e tratta separatamente le incongruenze individuate nel testo di riferimento.
Prima dell’adozione, occorre completare i dati dell’organizzazione, verificare le configurazioni delle macchine, definire le condizioni operative specifiche e acquisire le approvazioni competenti.
Nota sui diritti UNI: le appendici mantengono gli avvisi originali. La loro inclusione non attribuisce ulteriori diritti di pubblicazione o distribuzione; prima di condividere il documento con terzi devono essere verificate le autorizzazioni pertinenti.
Il materiale e' gratuito e riservato agli iscritti della nostra newsletter professional
SCARICA LE TABELLE E LA PROCEDURA COMPLETA IN WORD EDITABILE
⚖️ Nota tecnica e disclaimer
Il presente articolo costituisce un approfondimento tecnico-divulgativo redatto sulla base della UNI/PdR 199:2026, edizione del 1° ottobre 2026.
Le descrizioni, gli esempi applicativi e le indicazioni operative sono finalizzati a illustrare i principi della prassi e non sostituiscono il testo ufficiale UNI, la legislazione applicabile, la documentazione del fabbricante o le valutazioni tecniche specifiche.
I criteri numerici di valutazione del rischio riportati nell'articolo sono esempi proposti dal documento e non devono essere applicati automaticamente senza considerare le caratteristiche della macchina, il contesto operativo e le conseguenze potenziali sulla sicurezza.
L'articolo non costituisce attestazione di conformità, certificazione o validazione di sistemi di sicurezza informatica industriale.
Le responsabilità e gli obblighi dei soggetti coinvolti devono essere individuati sulla base della legislazione vigente, del ruolo effettivamente ricoperto e delle condizioni specifiche di impiego del prodotto.
🛡️ CYBERSAFETY MACCHINE PRO 2026
Web App professionale GRATUITA per la valutazione e gestione dei rischi informatici delle macchine industriali secondo UNI/PdR 199:2026
CYBERSAFETY MACCHINE PRO 2026 è una Web App professionale progettata per supportare fabbricanti, utilizzatori, RSPP e consulenti nella valutazione e gestione dei rischi derivanti dall'alterazione dei sistemi informatici delle macchine, secondo le linee di indirizzo della UNI/PdR 199:2026.
L'applicativo integra in un unico ambiente operativo strumenti per:
- 🔍 Analisi delle vulnerabilità: identificazione delle criticità di PLC, software, firmware, reti industriali e sistemi di controllo.
- ⚠️ Valutazione del rischio: calcolo iniziale e residuo mediante probabilità e impatto, con classificazione del rischio e livelli SL_1s, SL_2s e SL_3s.
- 🛡️ Misure di protezione: catalogo delle 39 misure di mitigazione previste dalla prassi, con gestione delle azioni e delle verifiche.
- 🏭 Inventario IACS: censimento delle risorse hardware e software, delle funzioni di sicurezza, delle zone e dei collegamenti.
- 📊 Dashboard premium: indicatori KPI, grafici interattivi e monitoraggio delle criticità.
- 🧭 Wizard guidato in 12 fasi: percorso commentato per sviluppare e documentare la valutazione.
- 📁 Gestione progetti: archiviazione locale, esempi completi, salvataggi, backup e ripristino.
- 📄 Report professionali: esportazione di relazioni Word articolate, registri Excel e modulistica aziendale.
La Web App consente di documentare l'intero processo, dall'identificazione delle vulnerabilità alla valutazione del rischio residuo, mantenendo distinte le misure pianificate da quelle effettivamente attuate e verificate.
Uno strumento tecnico avanzato per integrare cybersecurity e sicurezza funzionale delle macchine, anche in preparazione ai requisiti del Regolamento Macchine (UE) 2023/1230.
L'applicativo supporta il lavoro del professionista senza sostituire le verifiche tecniche o attestare automaticamente la conformità delle macchine.