🛡️ CYBERSAFETY MACCHINE PRO 2026
🔐 Cybersecurity industriale e sicurezza delle macchine: uno strumento per identificare le vulnerabilità, valutare i rischi, definire le misure di protezione e documentare l'intero processo di valutazione.
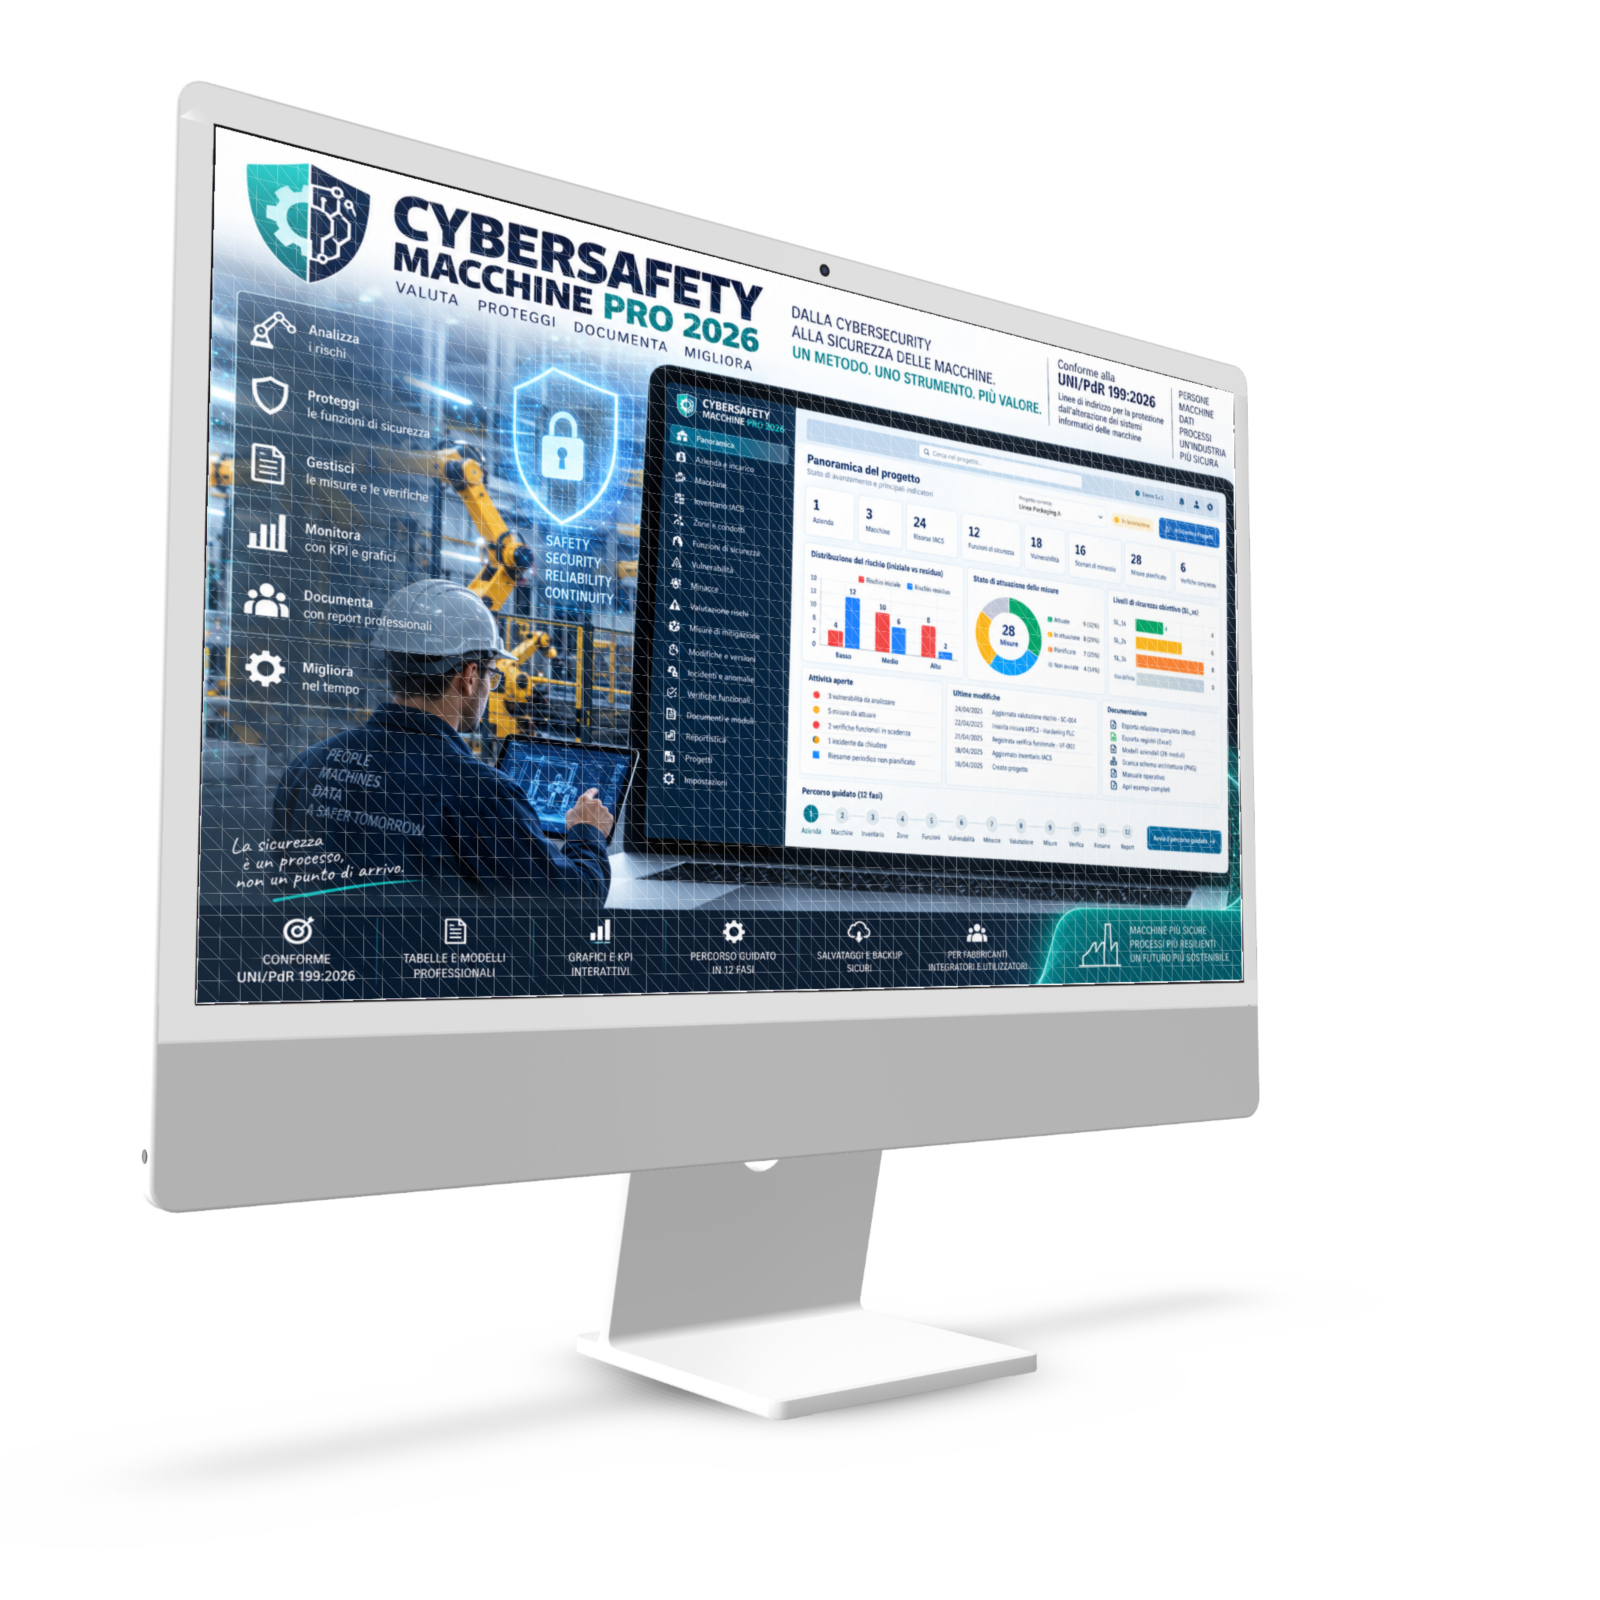
CYBERSAFETY MACCHINE PRO 2026 è una nuova Web App professionale sviluppata per supportare fabbricanti, utilizzatori di macchine, RSPP, progettisti, tecnici e consulenti nella valutazione e gestione dei rischi derivanti dall'alterazione dei sistemi informatici delle macchine industriali.
L'applicativo è basato sulle linee di indirizzo della UNI/PdR 199:2026, entrata in vigore il 1° ottobre 2026, e mette a disposizione un ambiente operativo completo per analizzare le vulnerabilità informatiche che possono compromettere le funzioni di sicurezza delle macchine e, conseguentemente, determinare rischi per la salute e la sicurezza dei lavoratori.
🎁 La Web App è GRATUITA ed è riservata agli iscritti alla Newsletter Professional di Testo Unico Sicurezza.
Nonostante la distribuzione gratuita, l'applicativo offre funzionalità avanzate, un'interfaccia premium, strumenti di valutazione strutturati, dashboard interattive, archiviazione dei progetti ed esportazioni professionali in Word ed Excel.
⚠️ Perché è importante valutare i rischi informatici delle macchine?
La progressiva digitalizzazione dei processi produttivi ha trasformato profondamente le caratteristiche delle macchine industriali.
PLC, controllori CNC, sistemi di supervisione, interfacce HMI, reti industriali, dispositivi wireless e sistemi di teleassistenza sono ormai parte integrante di numerosi impianti produttivi.
Queste tecnologie migliorano efficienza, produttività e possibilità di controllo, ma introducono anche nuove vulnerabilità.
Un accesso non autorizzato, una modifica accidentale del software, un malware o un'alterazione dei parametri di funzionamento possono compromettere le funzioni di sicurezza di una macchina.
Le conseguenze possono comprendere:
- Disattivazione o alterazione di funzioni di sicurezza.
- Modifica dei limiti di funzionamento sicuro.
- Compromissione delle logiche dei PLC di sicurezza.
- Alterazione dei tempi di risposta dei dispositivi di protezione.
- Mancata attivazione di funzioni di arresto.
- Modifica non autorizzata di programmi e firmware.
- Interferenze tra reti aziendali e sistemi industriali.
- Accessi impropri durante operazioni di teleassistenza.
In questi casi, un problema informatico può trasformarsi in un rischio concreto per gli operatori.
La UNI/PdR 199:2026 affronta proprio questa problematica, proponendo un percorso metodologico per individuare e mitigare le vulnerabilità informatiche che possono incidere sulla sicurezza delle macchine.
CYBERSAFETY MACCHINE PRO 2026 nasce per rendere tale percorso più semplice da applicare, organizzare e documentare.
🎯 A cosa serve CYBERSAFETY MACCHINE PRO 2026?
La Web App permette di sviluppare una valutazione strutturata della protezione dall'alterazione dei sistemi informatici delle macchine.
L'obiettivo non è semplicemente assegnare un punteggio di rischio.
L'applicativo consente di costruire un'analisi tecnica documentata, collegando tra loro:
Macchine → Risorse informatiche → Funzioni di sicurezza → Vulnerabilità → Minacce → Rischi → Misure di protezione → Verifiche → Rischio residuo.
Ogni elemento viene gestito attraverso schede dedicate, registri e strumenti di controllo.
La Web App permette inoltre di individuare eventuali informazioni mancanti e di distinguere le attività pianificate da quelle effettivamente documentate come eseguite.
Questo approccio favorisce la tracciabilità delle valutazioni e la gestione delle misure durante il ciclo di vita delle macchine.
🏭 Le principali funzionalità della Web App
🔷 1. Dashboard professionale con KPI e grafici interattivi
La schermata iniziale presenta una panoramica del progetto e dei principali indicatori.
La dashboard consente di monitorare:
- Macchine censite.
- Risorse IACS registrate.
- Funzioni di sicurezza individuate.
- Vulnerabilità analizzate.
- Scenari di minaccia.
- Valutazioni del rischio.
- Misure di protezione pianificate.
- Misure attuate e verificate.
- Attività ancora da completare.
- Incidenti e anomalie registrati.
- Stato delle verifiche funzionali.
📊 I grafici interattivi permettono di rappresentare visivamente la distribuzione dei rischi, le categorie di vulnerabilità, le misure di mitigazione e l'evoluzione delle valutazioni.
Sono disponibili strumenti di ingrandimento, filtri e funzioni di esportazione grafica.
Gli indicatori consentono di individuare rapidamente le criticità documentate e le attività che richiedono attenzione.
🔷 2. Gestione completa di aziende, progetti e macchine
La Web App permette di organizzare le valutazioni attraverso un archivio strutturato.
Per ogni progetto è possibile registrare i dati aziendali, gli incarichi, le macchine interessate e le relative configurazioni.
Le informazioni possono essere organizzate per stabilimento, reparto, macchina e componente.
Ogni macchina può essere collegata alle proprie risorse, funzioni di sicurezza, vulnerabilità e valutazioni.
È possibile creare nuovi progetti, duplicare lavori esistenti, assegnare nomi personalizzati e gestire l'archivio attraverso un'apposita interfaccia.
🔷 3. Inventario delle risorse IACS
Uno dei moduli fondamentali riguarda il censimento dei sistemi di automazione e controllo industriale.
L'inventario consente di registrare:
- PLC e PLC di sicurezza.
- Controllori CNC.
- Pannelli HMI.
- Dispositivi di rete.
- Componenti hardware.
- Software e sistemi operativi.
- Firmware.
- Sistemi di supervisione.
- Risorse virtualizzate.
- Interfacce e collegamenti.
Per ciascuna risorsa possono essere documentati produttore, modello, identificativo, versioni, funzione, collocazione e informazioni pertinenti.
L'inventario costituisce la base per collegare le vulnerabilità alle risorse che possono influire sulla sicurezza del prodotto.
🔷 4. Analisi delle zone e dei condotti
La Web App comprende strumenti per rappresentare l'architettura delle comunicazioni industriali.
Attraverso il modello delle zone e dei condotti, richiamato dalla serie IEC 62443, è possibile documentare le interazioni tra risorse e sistemi.
Sono previste funzioni per:
- Identificare le zone.
- Assegnare risorse alle zone.
- Registrare i collegamenti.
- Descrivere i flussi di comunicazione.
- Individuare connessioni esterne.
- Documentare accessi remoti.
- Rappresentare graficamente l'architettura.
Questa attività permette di comprendere meglio quali collegamenti potrebbero essere interessati da minacce informatiche e quali risorse richiedono particolare attenzione.
🔷 5. Identificazione delle funzioni di sicurezza
L'analisi delle vulnerabilità informatiche deve essere collegata alle funzioni di sicurezza effettivamente presenti sulla macchina.
Per questo motivo è disponibile un modulo dedicato.
È possibile registrare, ad esempio:
- Funzioni di arresto.
- Interblocchi.
- Dispositivi elettrosensibili.
- Limitazioni sicure della velocità.
- Controlli sicuri della temperatura.
- Funzioni di prevenzione dell'avviamento inatteso.
- Altre funzioni implementate mediante sistemi di comando correlati alla sicurezza.
Per ogni funzione possono essere descritti i dispositivi coinvolti, le condizioni operative e le possibili modalità di compromissione.
L'obiettivo è individuare se una vulnerabilità informatica possa effettivamente alterare le prestazioni richieste alla funzione di sicurezza.
🔷 6. Analisi delle vulnerabilità secondo UNI/PdR 199:2026
La Web App comprende una matrice strutturata ispirata all'Appendice B della prassi.
Per ciascuna vulnerabilità vengono considerate:
- Macchina interessata.
- Funzione di sicurezza.
- Fase del ciclo di vita.
- Dispositivi coinvolti.
- Descrizione della vulnerabilità.
- Possibili minacce.
- Conseguenze dello sfruttamento.
- Eventuale alterazione della funzione di sicurezza.
- Motivazioni tecniche ed evidenze disponibili.
🔍 Il sistema guida il professionista nell'identificazione delle criticità, mantenendo distinta la semplice presenza di una vulnerabilità dalla dimostrazione di una possibile conseguenza sulla sicurezza delle persone.
🔷 7. Threat Modeling: identificazione degli scenari di minaccia
CYBERSAFETY MACCHINE PRO 2026 comprende un modulo dedicato alla definizione degli scenari di minaccia.
Per ogni scenario è possibile documentare l'origine dell'evento, la vulnerabilità interessata, le modalità di sfruttamento e le possibili conseguenze.
Sono considerate sia le alterazioni accidentali sia quelle intenzionali.
Il sistema permette di collegare gli scenari alle risorse e alle funzioni di sicurezza interessate.
Sono inoltre disponibili esempi guidati che aiutano a comprendere la struttura delle valutazioni.
📐 Valutazione del rischio iniziale e residuo secondo UNI/PdR 199:2026
Uno degli elementi centrali della Web App è il motore di valutazione del rischio.
Il sistema utilizza il modello esemplificativo riportato nella UNI/PdR 199:2026, basato sulla relazione:
R = P × I
Dove:
P = Probabilità dell'evento
I = Impatto potenziale sulla salute e sicurezza
Le scale di probabilità e impatto prevedono valori da 1 a 4.
Le scelte sono presentate in forma descrittiva, con il punteggio numerico associato.
Probabilità
- 1 – Raro
- 2 – Improbabile
- 3 – Possibile
- 4 – Probabile
Impatto
- 1 – Trascurabile
- 2 – Minore
- 3 – Moderato
- 4 – Grave
L'applicazione determina automaticamente l'indice di rischio e mostra la classificazione corrispondente al modello esemplificativo della prassi.
Le fasce considerate sono:
🟢 Rischio basso: valori da 1 a 3.
🟡 Rischio medio: valori da 4 a 9.
🔴 Rischio alto: valori da 10 a 16.
Il programma visualizza inoltre il livello SL_xs associato alla fascia, distinguendolo dal livello obiettivo che deve essere motivatamente individuato dal valutatore.
Gestione dei livelli SL_xs
Sono considerati:
- SL_1s: protezione rispetto alle alterazioni informatiche accidentali.
- SL_2s: protezione rispetto ad attacchi intenzionali condotti con mezzi semplici e risorse limitate.
- SL_3s: protezione rispetto ad attacchi intenzionali più sofisticati.
Valutazione del rischio residuo
La Web App permette di effettuare una seconda valutazione considerando le misure di mitigazione.
Vengono mantenuti distinti:
Rischio iniziale: stimato senza considerare le contromisure.
Rischio residuo atteso: risultato previsto in seguito all'applicazione delle misure pianificate.
Rischio residuo documentato: risultato supportato dalle informazioni e dalle verifiche registrate.
Questa distinzione evita che una misura soltanto prevista venga automaticamente considerata efficace.
I risultati numerici costituiscono un supporto alla valutazione e non sostituiscono il giudizio tecnico sull'accettabilità del rischio.
🛡️ Catalogo completo delle 39 misure di protezione
La Web App comprende un catalogo delle 39 misure numerate di mitigazione trattate dalla UNI/PdR 199:2026.
Le misure sono organizzate nelle otto principali categorie previste dalla prassi.
🌐 Protezione delle comunicazioni
Comprende misure relative a connessioni esterne, comunicazioni protette, monitoraggio degli accessi e gestione delle sessioni.
🔑 Autenticazione
Comprende password, autenticazione multifattore, autorizzazioni e limitazione dei privilegi.
🔒 Protezione fisica
Riguarda la protezione delle porte e delle interfacce di accesso ai sistemi informatici.
🧱 Protezioni hardware
Comprende firewall, test funzionali e separazione delle reti.
💻 Protezioni software
Riguarda aggiornamenti, controllo dei programmi, autenticazione dei dispositivi e registrazione degli eventi.
🏭 Architettura IACS
Comprende segmentazione, suddivisione in zone e protezione delle funzioni essenziali.
🚨 Reazione agli attacchi
Considera validazione dei dati, condizioni di sicurezza e controllo dei malfunzionamenti.
🔎 Altre protezioni
Comprende diagnostica, restrizioni delle comunicazioni e sistemi correlati alla sicurezza.
Per ogni misura è possibile documentare applicabilità, soluzione adottata, responsabile, stato di attuazione, verifiche ed evidenze.
L'applicazione supporta anche la consultazione delle informazioni di correlazione tra misure, livelli SL_xs e soggetti coinvolti.
🧭 Wizard guidato e commentato in 12 fasi
Per facilitare l'utilizzo professionale è disponibile un percorso guidato in 12 fasi, che accompagna il valutatore durante lo sviluppo del progetto.
Il wizard consente di procedere dall'identificazione dell'azienda e della macchina fino alla valutazione dei rischi, alla scelta delle misure e alla predisposizione degli elaborati.
Ogni fase comprende:
- Spiegazione dell'obiettivo.
- Indicazioni operative.
- Esempi di compilazione.
- Collegamenti diretti ai moduli.
- Controlli delle informazioni inserite.
- Indicazione delle attività da completare.
Il percorso può essere interrotto e ripreso successivamente.
È inoltre possibile lavorare direttamente nelle singole sezioni senza utilizzare necessariamente il wizard.
📂 Archivio progetti, esempi completi e salvataggi
All'apertura dell'applicazione viene presentato un Centro progetti, dal quale è possibile scegliere come iniziare.
Le opzioni comprendono:
🆕 Nuovo progetto: avvio di una valutazione da compilare.
📁 Apri progetto salvato: accesso ai lavori precedentemente archiviati.
📚 Esempi completi: caricamento di dossier dimostrativi per comprendere le funzionalità.
🧭 Wizard guidato: avvio del percorso commentato.
Esempi dimostrativi
Sono disponibili quattro casi applicativi relativi a:
- Supporti USB e possibili alterazioni del software.
- Teleassistenza e accessi remoti.
- Interconnessioni e reti industriali.
- Modifiche delle configurazioni.
Gli esempi comprendono informazioni e registrazioni utili a comprendere l'intero percorso valutativo.
Gli eventuali risultati simulati sono identificati come dimostrativi e non rappresentano verifiche realmente effettuate su macchine industriali.
Salvataggio e gestione dei lavori
La Web App permette di:
- Salvare i progetti.
- Assegnare nomi personalizzati.
- Utilizzare Salva con nome.
- Duplicare le valutazioni.
- Rinominare i lavori.
- Cercare i progetti archiviati.
- Eliminare i progetti non necessari.
- Esportare backup JSON.
- Ripristinare i dati da backup.
L'archiviazione avviene localmente nel browser mediante IndexedDB, quando disponibile.
Non è necessario creare un account per l'utilizzo dell'applicativo.
È comunque importante effettuare regolarmente copie di sicurezza, soprattutto prima di aggiornare il browser, cambiare dispositivo o eliminare i dati di navigazione.
📊 KPI, grafici professionali e monitoraggio delle attività
CYBERSAFETY MACCHINE PRO 2026 integra strumenti grafici per l'analisi dei dati.
Sono disponibili rappresentazioni relative a:
- Distribuzione dei rischi.
- Confronto tra rischio iniziale e residuo.
- Vulnerabilità censite.
- Scenari di minaccia.
- Misure di mitigazione.
- Stato di attuazione degli interventi.
- Livelli di sicurezza considerati.
- Attività e verifiche da completare.
- Evoluzione delle valutazioni.
I grafici possono essere consultati attraverso la dashboard e le sezioni dedicate.
Le rappresentazioni possono essere utilizzate per rendere più comprensibili i risultati e supportare la predisposizione della documentazione tecnica.
📄 Esportazione di relazioni Word ed Excel
Una delle funzionalità più importanti dell'applicativo riguarda la produzione di elaborati tecnici.
📘 Relazioni Word DOCX
La Web App permette di generare documenti articolati, strutturati per l'utilizzo professionale.
La relazione può comprendere:
- Copertina.
- Dati identificativi.
- Prefazione.
- Scopo e campo di applicazione.
- Riferimenti tecnici.
- Descrizione della metodologia.
- Inventario delle risorse.
- Architettura dei sistemi.
- Funzioni di sicurezza.
- Analisi delle vulnerabilità.
- Scenari di minaccia.
- Valutazione dei rischi.
- Matrici di calcolo.
- Misure di mitigazione.
- Valutazione del rischio residuo.
- Registri e verifiche.
- Tabelle riepilogative.
- Grafici.
- Considerazioni tecniche.
- Piano delle attività.
- Spazi per le responsabilità e le approvazioni.
La documentazione viene prodotta in formato Word modificabile, così da consentire integrazioni, personalizzazioni e revisioni.
Sono disponibili anche esportazioni dedicate alla prefazione metodologica e al piano di trattamento dei rischi.
📗 Registri Excel XLSX
L'esportazione Excel permette di ottenere dati organizzati in fogli di lavoro, con registri relativi ai principali elementi del progetto.
Il formato consente ulteriori elaborazioni, controlli e archiviazioni secondo le procedure aziendali.
🗂️ Modulistica aziendale
L'applicazione comprende inoltre 28 modelli operativi aziendali, dedicati alla registrazione e gestione delle attività.
La modulistica comprende schede, registri, checklist e documenti di supporto alle procedure.
🔧 Gestione di modifiche, manutenzioni, verifiche e incidenti
Oltre alla valutazione iniziale, la Web App supporta la gestione delle attività successive.
Sono disponibili registri per:
Modifiche software e firmware: documentazione delle versioni, degli interventi e delle verifiche.
Teleassistenza: gestione documentale delle connessioni remote e delle relative autorizzazioni.
Incidenti e anomalie: registrazione degli eventi informatici che possono incidere sulla sicurezza.
Verifiche funzionali: documentazione dei controlli sulle funzioni di sicurezza.
Azioni di mitigazione: monitoraggio delle attività pianificate, attuate e verificate.
Riesami: aggiornamento delle valutazioni in presenza di modifiche o nuove condizioni di rischio.
Queste funzionalità consentono di mantenere un collegamento tra la valutazione del rischio e le successive attività tecniche e organizzative.
⚖️ UNI/PdR 199:2026 e Regolamento Macchine (UE) 2023/1230
La nuova prassi di riferimento si inserisce nel contesto dell'evoluzione normativa e tecnica della sicurezza delle macchine.
Il Regolamento (UE) 2023/1230, la cui applicazione generale è prevista dal 20 gennaio 2027, introduce specifici requisiti relativi alla protezione dall'alterazione e alla sicurezza dei sistemi di comando.
Tra questi assumono particolare rilievo:
Allegato III, punto 1.1.9 – Protezione dall'alterazione.
Allegato III, punto 1.2.1 – Sicurezza e affidabilità dei sistemi di comando.
La UNI/PdR 199:2026 propone un approccio metodologico per affrontare le vulnerabilità informatiche che potrebbero compromettere la sicurezza dei prodotti.
CYBERSAFETY MACCHINE PRO 2026 permette di organizzare e documentare tale analisi.
È tuttavia importante precisare che la Web App non costituisce uno strumento di certificazione e non determina automaticamente la conformità di una macchina al Regolamento (UE) 2023/1230.
La valutazione delle condizioni di sicurezza, la scelta delle misure, la verifica della loro efficacia e le decisioni autorizzative rimangono di competenza dei soggetti responsabili.
🎁 CYBERSAFETY MACCHINE PRO 2026 È GRATUITA PER GLI ISCRITTI ALLA NEWSLETTER PROFESSIONAL
CYBERSAFETY MACCHINE PRO 2026 viene distribuita gratuitamente agli iscritti alla Newsletter Professional di Testo Unico Sicurezza.
L'iniziativa è finalizzata a mettere a disposizione dei professionisti uno strumento tecnico avanzato per affrontare le nuove problematiche della sicurezza informatica applicata alle macchine industriali.
La distribuzione gratuita comprende le funzionalità professionali della Web App, tra cui:
✅ Valutazione dei rischi secondo la metodologia della UNI/PdR 199:2026.
✅ Inventario delle risorse industriali.
✅ Analisi delle vulnerabilità e delle minacce.
✅ Gestione delle funzioni di sicurezza.
✅ Catalogo delle 39 misure di mitigazione.
✅ Valutazione del rischio iniziale e residuo.
✅ Wizard guidato in 12 fasi.
✅ Dashboard con KPI e grafici.
✅ Esempi dimostrativi completi.
✅ Gestione e archiviazione dei progetti.
✅ Backup e ripristino.
✅ Report professionali Word ed Excel.
✅ Modulistica e manuale operativo.
🔐 Accesso riservato agli iscritti
La disponibilità gratuita è riservata agli utenti iscritti alla Newsletter Professional.
L'iscrizione consente di accedere alle risorse professionali messe a disposizione attraverso i servizi di Testo Unico Sicurezza, secondo le condizioni di distribuzione previste.
Gratuita non significa semplificata: CYBERSAFETY MACCHINE PRO 2026 mette a disposizione un sistema articolato di gestione documentale e valutativa, con strumenti normalmente richiesti in ambito tecnico-professionale.
ANTEPRIMA DOCUMENTAZIONE ESPORTATA DALLA WEB APP
⚠️ Disclaimer tecnico e condizioni di utilizzo
CYBERSAFETY MACCHINE PRO 2026 è uno strumento informatico di supporto alla valutazione e alla gestione documentale dei rischi derivanti dall'alterazione dei sistemi informatici delle macchine.
L'applicativo è sviluppato sulla base dei principi metodologici della UNI/PdR 199:2026, ma non sostituisce il testo ufficiale della prassi, le disposizioni legislative applicabili, la documentazione del fabbricante o le valutazioni effettuate da professionisti competenti.
I risultati dipendono dalla completezza, correttezza e attendibilità dei dati inseriti. I calcoli, gli indicatori e i documenti generati non costituiscono certificazioni, attestazioni automatiche di conformità o verifiche strumentali delle macchine.
L'utilizzatore è responsabile della verifica dei dati, dell'interpretazione dei risultati e dell'individuazione delle misure pertinenti, nell'ambito delle proprie competenze e responsabilità.
La Web App è distribuita gratuitamente agli iscritti alla Newsletter Professional per uso professionale.
ANCHE QUESTA RISORSA E' GRATUITA PER GLI ISCRITTI ALLA NOSTRA NEWSLETTER PROFESSIONAL. ISCRIVITI ANCHE TU.